هوش مصنوعی برای اسناد سازمانی؛ مراحل راهاندازی امن
راهاندازی هوش مصنوعی برای اسناد سازمانی به تعیین دسترسی، انتخاب نسخهٔ معتبر، بررسی محل پردازش و آزمون پاسخها نیاز دارد؛ بارگذاری فایل کافی نیست.
 محمدحسن شیخی(cofounder - engineer)
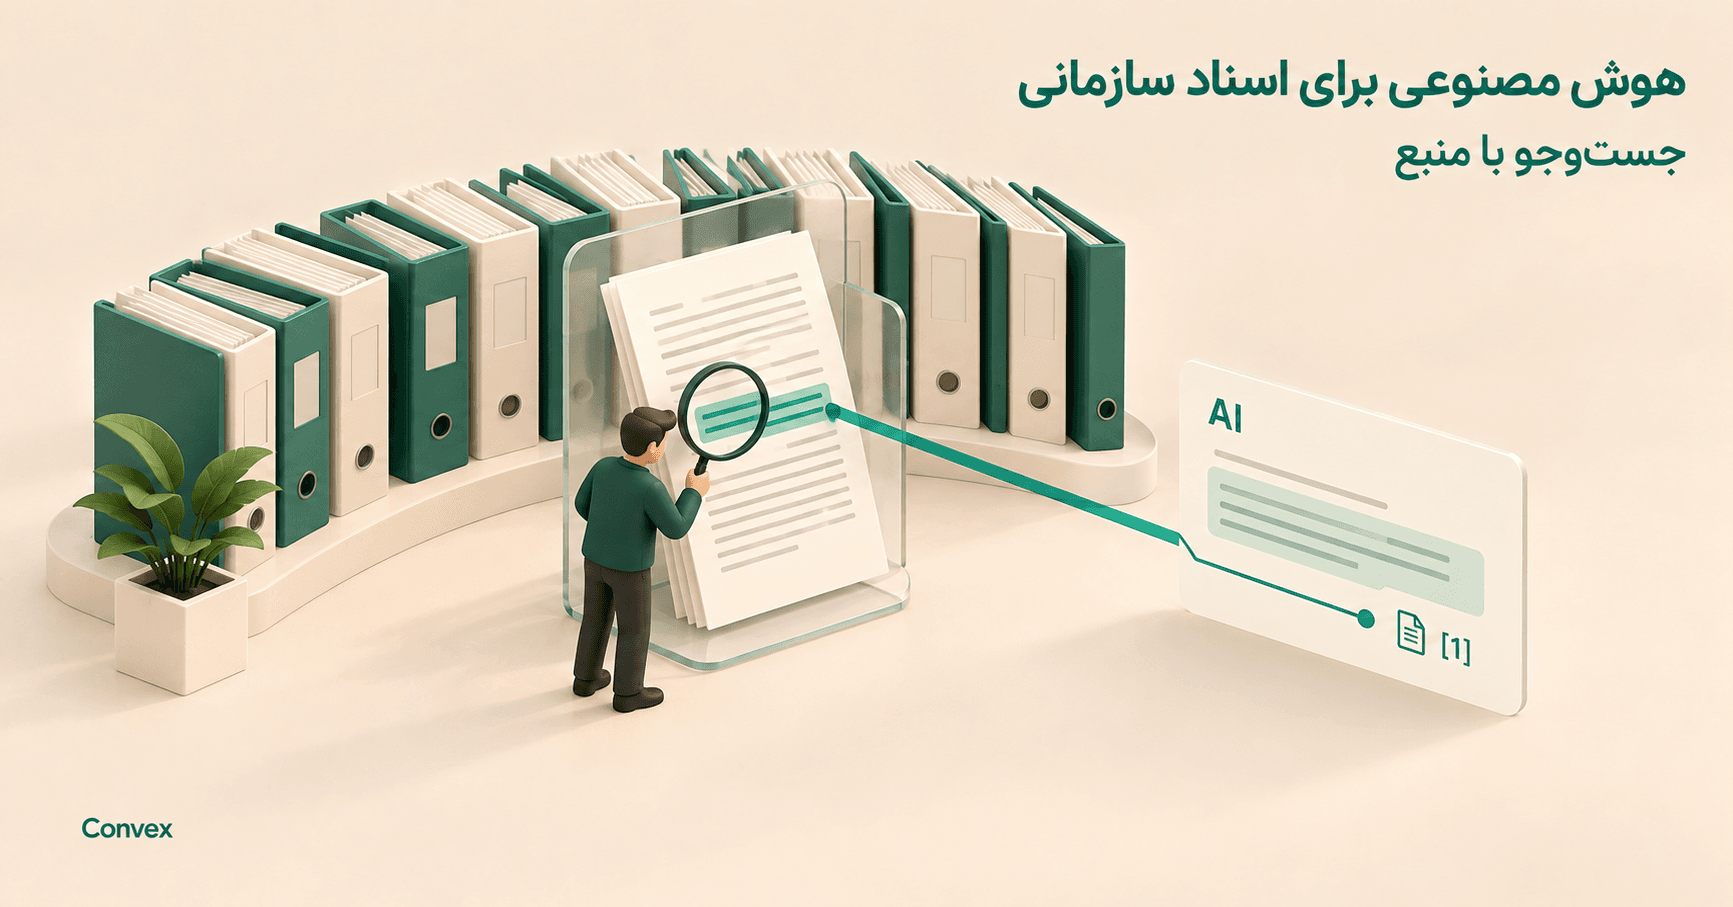
هوش مصنوعی برای اسناد سازمانی میتواند از میان فایلهای شرکت، بخش مرتبط با سؤال را پیدا کند و پاسخ بدهد. اما راهاندازی آن حساس است: نباید سند محرمانه را به فرد غیرمجاز نشان دهد، اطلاعات را برخلاف سیاست شرکت بیرون بفرستد یا از نسخهٔ قدیمی پاسخ بسازد.
چنین دستیاری شبیه مسئول بایگانی است که پرونده را پیدا میکند و بند مورد نیاز را برایتان توضیح میدهد. این مسئول باید بداند کدام پرونده معتبر است و چه کسی اجازهٔ دیدنش را دارد. دادن کلید همهٔ کمدها به او و گفتنِ «مراقب باش»، جای کنترل دسترسی را نمیگیرد.
پیش از راهاندازی چه چیزهایی باید روشن باشد؟
مراحل آمادهسازی دستیار اسناد سازمانی
مجموعهٔ اسناد و مسئول هرکدام را مشخص کنید
از یک کار مشخص شروع کنید؛ مثلاً پاسخدادن به سؤالهای کارکنان دربارهٔ مرخصی. راهنمای عمومی کارکنان را از پروندههای شخصی آنها جدا کنید. برای هر سند، مسئول، تاریخ اعتبار و نسخهٔ قابل استفاده را بنویسید و نسخههای منسوخ را کنار بگذارید.
بررسی این مرحله: اگر دو فایل دربارهٔ یک موضوع حرف متفاوتی میزنند، مسئول سند باید نسخهٔ معتبر را مشخص کند. انتخاب این نسخه را به حدس دستیار نسپارید.
مسیر ذخیره و پردازش اطلاعات را روشن کنید
پیش از بارگذاری فایل محرمانه، معلوم کنید اصل فایل کجا میماند، کدام سرویس متن آن را میخواند و برای پاسخدادن چه بخشهایی به مدل فرستاده میشود. تاریخچهٔ گفتگو، گزارشهای فنی و نسخههای پشتیبان را هم در نظر بگیرید. مدت نگهداری و روش حذف باید برای همین مسیر مشخص شوند.
بررسی این مرحله: اگر اطلاعات نباید از شبکه خارج شود، پردازش فایل و اجرای مدل هم باید داخل همان محیط باشند. نصب برنامه روی سرور شرکت، در حالی که به مدل بیرونی وصل است، بهتنهایی این شرط را برآورده نمیکند.
دسترسی را پیش از جستوجو اعمال کنید
مشخص کنید هر سند شخصی است، فقط به یک واحد مربوط است یا در اختیار کل شرکت قرار میگیرد. دستیار باید از ابتدا فقط میان اسناد مجاز همان کاربر جستوجو کند؛ دیدن فایل محرمانه و بعد تلاش برای پنهانکردن آن در پاسخ، مرز امنی نیست.
بررسی این مرحله: یک فایل آزمایشی منابع انسانی بسازید. با حساب عضو آن واحد و حساب فردی بیرون از آن سؤال یکسان بپرسید؛ حساب دوم نباید محتوای فایل را دریافت کند. راهنمای OWASP دربارهٔ جستوجو در اسناد هم کنترل دسترسی هنگام بازیابی و جداسازی مجموعهها را از حفاظتهای اصلی میداند.
درست خواندهشدن فایل را بررسی کنید
قبل از سنجیدن پاسخ دستیار، چند صفحه از متن خواندهشده را با اصل فایل مقایسه کنید. در اسکن فارسی، جدولها و صفحههای چندستونی، ممکن است ترتیب جملهها یا عددها درست خوانده نشود. فایلی که باز میشود، لزوماً بهدرستی خوانده نشده است.
بررسی این مرحله: یک بند دارای شرط، یک تاریخ و یک جدول را انتخاب کنید. بررسی کنید عنوان ستونها، عددها و ارتباطشان حفظ شده باشد؛ مثلاً مبلغ یک ردیف به نام ردیف بعدی نسبت داده نشود.
پیداکردن متن و پاسخدادن را جدا بررسی کنید
دستیار ابتدا باید بخش مرتبط را پیدا کند و بعد از روی آن پاسخ بدهد. اگر سؤال دربارهٔ مرخصی است، پیداشدن متنی که فقط کلمهٔ «مرخصی» دارد کافی نیست؛ باید همان شرط یا روالی را توضیح دهد که کاربر پرسیده است.
بررسی این مرحله: یک سؤال با پاسخ معلوم بپرسید و آن را با بیان دیگری تکرار کنید. ببینید در هر دو حالت، بخش درست پیدا میشود. برای سؤال بدون پاسخ هم انتظار داشته باشید کمبود اطلاعات روشن گفته شود، نه اینکه یک قانون تازه ساخته شود.
پاسخ را تا منبع آن دنبال کنید
پاسخ باید راهی برای بررسی سند و بخش مورد استناد داشته باشد. نام یک فایل در انتهای جواب کافی نیست؛ باید بتوانید ببینید همان متن واقعاً ادعا را پشتیبانی میکند و شرط یا استثنایی از آن حذف نشده است.
بررسی این مرحله: پاسخ مربوط به یک شرط مرخصی را با بند اصلی مقایسه کنید. اگر سند میگوید «با تأیید مدیر»، دستیار نباید این شرط را حذف کند. ارجاع به منبع، بررسی را ممکن میکند؛ تضمین درستی همهٔ پاسخها نیست.
متن داخل سند را با دستور کار اشتباه نگیرید
یک فایل دریافتی میتواند جملهای داشته باشد که از دستیار میخواهد دستورهای قبلی را کنار بگذارد یا اطلاعات دیگری را نشان دهد. به این فریب، «تزریق دستور» میگویند. دسترسی محدود و گرفتن تأیید برای اقدامهای حساس، پیامد چنین خطایی را کمتر میکند.
بررسی این مرحله: با فایل ساختگی دارای دستور گمراهکننده آزمایش کنید. سامانه نباید به خاطر نوشتهٔ داخل فایل، دسترسی بیشتری پیدا کند یا بدون اجازه اقدامی انجام دهد. راهنمای OWASP دربارهٔ تزریق دستور هم توضیح میدهد که استفاده از جستوجوی اسناد، این خطر را بهتنهایی برطرف نمیکند.
تغییر اسناد و دسترسیها را هم آزمایش کنید
آزمون فقط برای روز راهاندازی نیست. بعد از جایگزینکردن سند، حذف فایل یا تغییر عضویت یک فرد در واحد سازمانی، دوباره سؤال بپرسید. مشخص کنید چه کسی خطاها را پیگیری میکند و چه زمانی مجموعهٔ اسناد بازبینی میشود.
بررسی این مرحله: دسترسی یک حساب آزمایشی را بردارید و در گفتوگوی تازه، جستوجو و بازکردن سند را امتحان کنید. پاسخهای قبلی و فایلهای دانلودشده را جدا در سیاست نگهداری ببینید؛ برداشتن دسترسی، نسخهای را که قبلاً دیده یا ذخیره شده پس نمیگیرد.
اول یک مجموعهٔ محدود را تأیید کنید
برای آزمون اولیه، از اسناد غیرمحرمانه یا ساختگی استفاده کنید. مسئول سند، پاسخهای مورد انتظار را مشخص کند و تیم فنی، مسیر پردازش و دسترسیها را بررسی کند. ابتدا همان کاربرد محدود را تأیید کنید و بعد سراغ واحدها و فایلهای بیشتر بروید. برای دیدن ارتباط این موضوع با سایر حفاظتها، راهنمای امنیت هوش مصنوعی در سازمان را بخوانید.
مفهومهای مرتبط
همهٔ این امکانات را در کانوکس دارید
اگر بخواهید دستیار اسناد را خودتان بسازید، باید بارگذاری و پردازش فایل، جستوجو، خواندن سند و کنترل دسترسی را به هم وصل کنید و نگهداری آنها را بر عهده بگیرید. کانوکس این امکانات را در یک فضای کاری آماده فراهم میکند؛ تیم شما میتواند روی انتخاب اسناد معتبر و تعریف کاربرد تمرکز کند.
در کانوکس، اسناد در محدودهٔ شخصی، واحد سازمانی و کل سازمان قابل استفادهاند. جستوجو با هویت و عضویت کاربر در واحدها محدود میشود و هنگام خواندن سند هم دسترسی بررسی میشود. دستیار ابزار جستوجو و خواندن اسناد را دارد و کاربر میتواند فایل را در همان فضای کاری باز کند و پاسخ را با اصل سند بسنجد.
برای سازمانی که به زیرساخت داخلی نیاز دارد، نصب روی سرورهای خودش و اجرای کاملاً محلی با مدل محلی هم قابل بررسی است. مسیر پردازش فایل و اتصالها باید با همین نیاز تنظیم شود. انتخاب نسخهٔ معتبر اسناد، افراد مجاز، مدت نگهداری و تأیید کیفیت پاسخها را با تیم شما روشن میکنیم؛ اینها به سیاست و کار خود شرکت بستگی دارند.
به این ترتیب، برای شروع لازم نیست پروژهٔ ساخت یک سامانهٔ تازه را به تیم فنی بسپارید. در دموی سازمانی میتوانیم یکی از کاربردهای اسنادی شما را مرور کنیم و نشان دهیم دسترسیها، جستوجو و شیوهٔ اجرا چطور برای همان کار تنظیم میشوند.
دستیار اسناد را متناسب با محرمانگی شرکتتان راه بیندازید
رایگان در کانوکس شروع کنید؛ برای بررسی نوع اسناد، دسترسی افراد و شیوهٔ اجرای مناسب شرکتتان، درخواست دموی سازمانی بدهید.
مطالب مرتبط
ساخت چت بات با اسناد شرکت؛ برای استفادهٔ واقعی چه لازم است؟
ساخت چتبات با اسناد شرکت فقط بارگذاری فایل نیست. خواندن درست اسناد، جستوجو، پاسخ مستند، کنترل دسترسی و نگهداری برای استفادهٔ روزانه لازماند.
مهندسی زمینه چیست؟ اطلاعات و ابزار درست در هر مرحلهٔ کار
مهندسی زمینه یعنی انتخاب و بهروز نگهداشتن اطلاعات و ابزارهایی که مدل در هر مرحلهٔ کار در اختیار دارد؛ از دستور و سند تا نتیجهٔ ابزار، حافظه و وضعیت کار.
امنیت هوش مصنوعی در سازمان؛ خطرها و راهکارهای کانوکس
افشای اطلاعات، دسترسی به اسناد محرمانه و اجرای کار ناخواسته از خطرهای هوش مصنوعیاند. ببینید هر خطر چطور ایجاد میشود و چه حفاظتی لازم دارد.